زايو سيتي
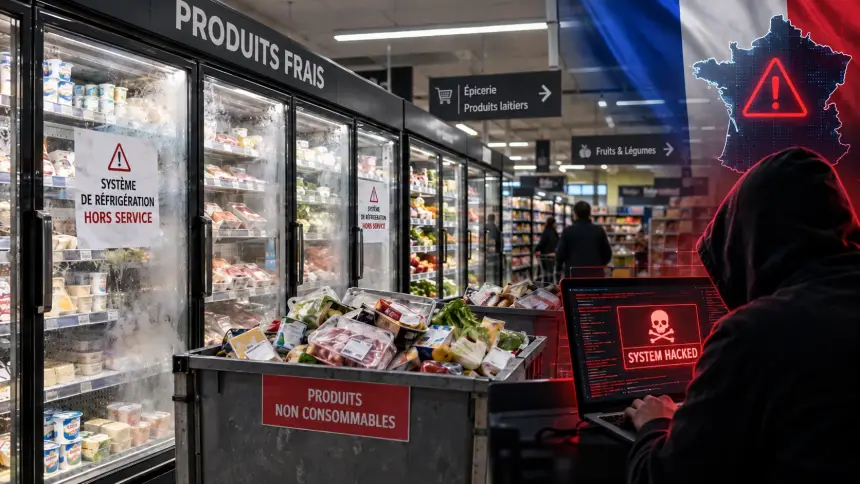
تسببت عملية اختراق إلكتروني استهدفت أنظمة التبريد داخل مئات المتاجر بفرنسا في إتلاف كميات كبيرة من المواد الغذائية، بعدما تمكن قراصنة من التلاعب بإعدادات تشغيل المعدات ورفع درجات الحرارة، في حادث أثار مخاوف بشأن أمن الأنظمة الرقمية المستخدمة في قطاع توزيع المواد الغذائية.
وشمل الهجوم، الذي وقع ليلة الاثنين، متاجر تابعة لسلاسل توزيع كبرى، من بينها «إنترمارشيه»، التي أعلنت تضرر نحو 150 متجراً، إلى جانب حوالي 100 نقطة بيع تابعة لمجموعة «كوبيراتيف يو»، وفق معطيات أوردتها وسائل إعلام فرنسية.
ولم يقتصر الاختراق على تعطيل أنظمة التبريد، بل امتد إلى تغيير إعدادات معدات إزالة الجليد، حيث جرى رفع درجة الحرارة إلى نحو 50 درجة مئوية، مع تمديد مدة تشغيل هذه المعدات من ساعة واحدة إلى ثماني ساعات، ما ساهم في تأخير انطلاق أجهزة الإنذار.
وأثار الحادث مخاوف داخل قطاع التوزيع، بالنظر إلى التداعيات المحتملة لاستهداف الأنظمة المسؤولة عن الحفاظ على سلامة المنتجات الطازجة، فضلاً عن الخسائر الاقتصادية الناجمة عن تلف المواد الغذائية.
وفي مواجهة هذه الواقعة، فتحت وحدة مكافحة الجرائم الإلكترونية التابعة للنيابة العامة في باريس تحقيقاً لتحديد ظروف الاختراق والجهات التي تقف وراءه، بعدما طال الهجوم متاجر في مناطق مختلفة من فرنسا.
وفي سياق التحقيقات، رصدت الوكالة الوطنية الفرنسية للأمن السيبراني ثغرة في برمجيات تابعة لشركة «دانفوس» الدنماركية، المتخصصة في أنظمة التحكم بالتبريد.
من جانبها، أوضحت الشركة أن المتاجر المتضررة كانت تستخدم إصدارات قديمة من البرمجيات، رغم التوصيات السابقة بتحديثها، وهو ما أعاد النقاش حول مخاطر تأخر تحديث الأنظمة الرقمية المستخدمة في قطاعات حيوية.
ولا تزال التحقيقات جارية لتحديد المسؤوليات بدقة، والكشف عن الكيفية التي استُغلت بها الثغرات التقنية للتلاعب بأنظمة التبريد داخل المتاجر.